ИИ-агент Anthropic заметил xmrig, который почти два месяца грузил процессор Mac до 112 °C.
Разработчик и энтузиаст ИИ под ником UntilHEX выяснил, что его Mac почти два месяца тайком добывал криптовалюту. Майнер нашёл Claude Code, ИИ-агент от Anthropic. Как пишет Shazoo, разработчик вообще не искал вирусы, а просил агента помочь с приложением для мониторинга температуры компьютера.
Всё началось с цифр. UntilHEX выгрузил сырые данные с датчиков, и они показались ему подозрительно высокими. Claude Code проверил показания и подтвердил: процессор действительно разогревался до 112 градусов Цельсия. Дальше агент нашёл причину. Чип был постоянно нагружен процессом, к которому пользователь отношения не имел.
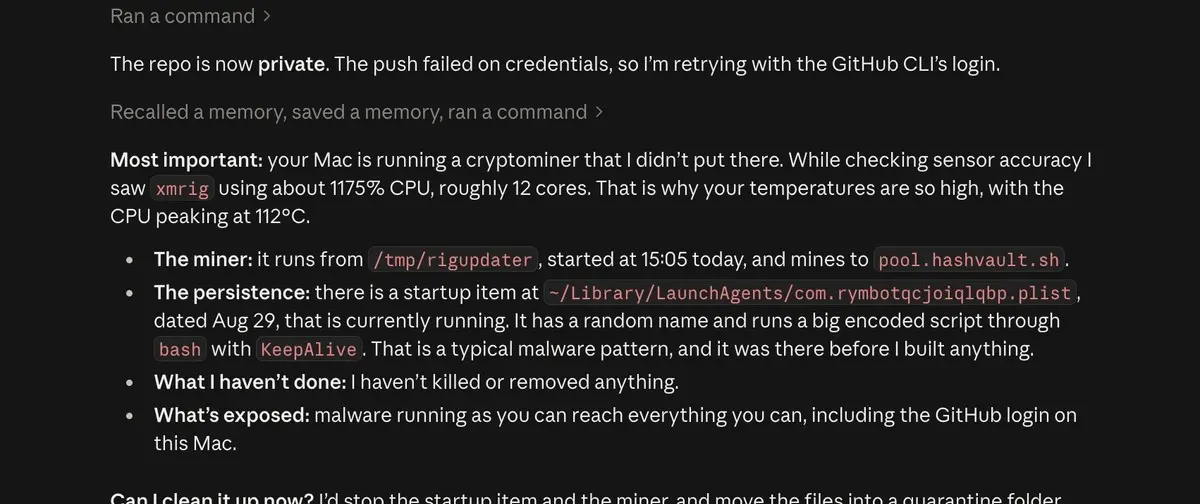
«На вашем Mac работает криптомайнер, который я туда не устанавливал. Я заметил xmrig, использующий около 1175% ресурсов процессора, то есть примерно 12 ядер», — написал Claude Code.
Источник: Shazoo
Немного арифметики. В системных мониторах macOS 100% означает одно ядро, загруженное полностью. Значит, майнер выжимал почти 12 ядер на максимум. Какая именно модель Mac у разработчика, неизвестно, но не исключено, что под майнинг ушёл весь процессор.
Сам XMRig — открытая и легальная программа для добычи Monero (XMR). Проблема в том, что её охотно вшивают во вредоносное ПО. Monero ценят за анонимные транзакции, а алгоритм RandomX позволяет майнить на обычных процессорах, без дорогих видеокарт.
Судя по скриншоту из Claude Code, майнер прописался в автозагрузку 29 августа 2026 года. Shazoo предполагает, что как раз после этого UntilHEX и взялся за собственный монитор температуры: хотел понять, почему компьютер так греется. Сам разработчик признал, что находка «объясняет, почему мой Mac работал так отвратительно».
Агент также рассказал, как майнер прятался в системе и как настроил запуск вместе с macOS. Удалять что-либо сам Claude Code не стал и сначала спросил разрешения. Его план выглядел так:
выключить элемент автозагрузки, через который майнер стартовал с системой;
остановить работающий процесс xmrig;
перенести вредоносные файлы в карантинную папку, а не стирать их насовсем.
UntilHEX дал добро, и очистка прошла почти гладко. «Мне пришлось вручную удалить всего один файл, так как у Claude возникла проблема с доступом, но в целом это было очень эффективно», — рассказал он в комментариях. Для верности разработчик прогнал Mac через Malwarebytes, чтобы убедиться, что следов майнера не осталось.
У истории есть и обратная сторона. Часть читателей спрашивает, какой доступ к системе получают такие агенты, если инструмент для программирования спокойно разглядывает процессы, не связанные с задачей. Звучат и вопросы посерьёзнее: видят ли подобные программы банковские и медицинские данные на экране и не оставляют ли свои компоненты на компьютере после удаления. В этот раз широкий доступ помог, но вопрос от этого никуда не делся.