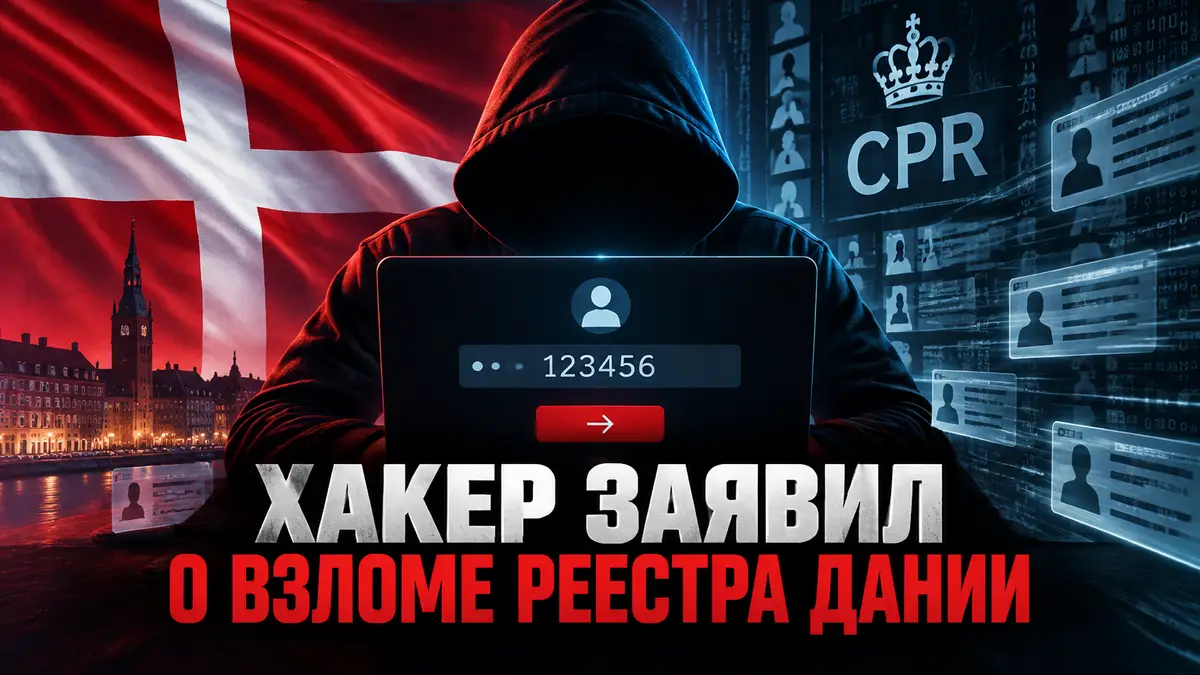
Злоумышленник получил доступ к данным 8,8 млн человек из CPR через аккаунт частной фирмы с паролем 123456.
Человек, который взял на себя ответственность за взлом Центрального реестра физических лиц Дании (CPR), назвал способ проникновения. По его словам, в систему он вошёл через учётную запись с паролем «123456». Атака произошла в сентябре 2026 года, а подробности, как пишет Shazoo со ссылкой на датские СМИ, появились только на этой неделе.
Сама утечка серьёзная. Администрация CPR в начале октября сообщила, что злоумышленник получил доступ к сведениям о 8,8 миллиона человек, причём не только живых, но и умерших. Скомпрометированы:
- имена;
- адреса;
- персональные идентификационные номера.
С самого начала было понятно, что взломщик зашёл через легитимный доступ. Его выдали частной компании Pays ApS, которая работала с реестром для своих услуг, например для проверки данных бизнес-клиентов. По данным газеты Politiken, у фирмы было минимум три аккаунта с одним и тем же паролем «123456». Один из них имел права администратора.
Телеканал TV2 восстановил хронологию. В аккаунт Pays ApS хакер попал 10 сентября и до 20 сентября отправил к реестру около 14 миллионов автоматических запросов.
Заметили это лишь 2 октября. И не системы мониторинга, а сотрудник Министерства исследований, образования и цифровизации Дании, которого насторожил слишком большой счёт за пользование реестром. Из суммы следовало, что Pays ApS делает запросов куда больше обычного.
Взломщик утверждает, что публиковать или продавать данные не собирается. Проверить это, понятно, невозможно.
Почему «123456» всё ещё работает
Эта комбинация из года в год занимает первые строчки рейтингов самых популярных паролей, в том числе в ежегодных списках NordPass. Атакующие это знают и начинают перебор именно с таких вариантов. История с CPR показывает, что даже компании с доступом к государственным базам не всегда соблюдают базовую гигиену паролей.
Совет специалистов стандартный: уникальный пароль для каждого сервиса и менеджер паролей. Но и менеджеры не панацея: исследователи безопасности уже находили практические уязвимости в трёх крупнейших подобных сервисах. Для подбора сложных паролей преступники используют мощное железо, вплоть до сборок из 12 видеокарт Nvidia GeForce RTX 5090. Даже против таких систем длинный пароль остаётся эффективной защитой.