Стилер собирает досье на владельца ПК и передаёт его ИИ, чтобы оценить возможную выгоду от дальнейших атак.
Исследователи Cisco Talos обнаружили VOLTA-AUTODOXER — вредонос для Windows, который не только похищает данные, но и передаёт их языковой модели для оценки жертвы. Как пишет Shazoo, по умолчанию программа использует Claude от Anthropic: ИИ должен определить, какую выгоду злоумышленник может извлечь из собранной информации.
Источник: Shazoo
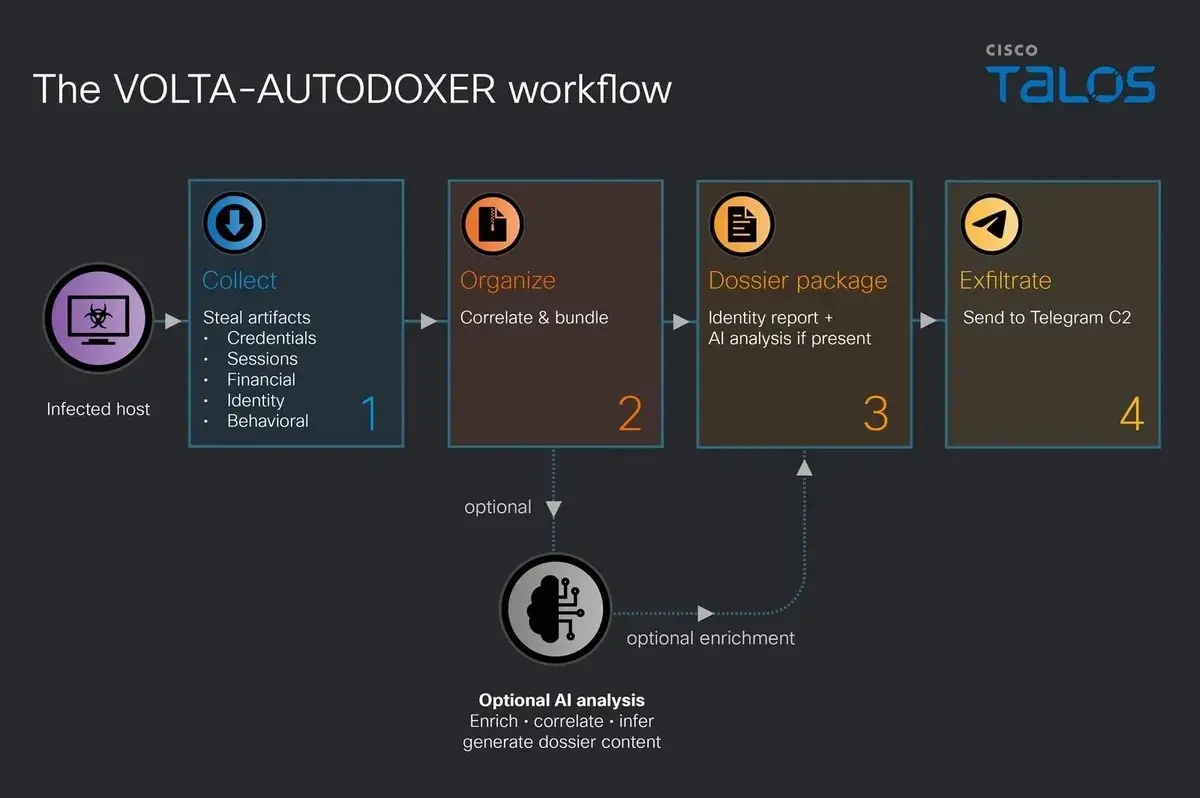
Главное отличие VOLTA — работа с уже украденными сессиями. Программа обращается к аккаунтам жертвы, уточняет домашний адрес по чекам и истории заказов, дополняет сведения о человеке и оценивает стоимость его игровых предметов. Вместо разрозненных файлов злоумышленник получает подробное досье для подготовки дальнейших атак.
Набор данных, за которыми охотится стилер, охватывает несколько категорий:
Пароли, cookie-файлы и сохранённые платёжные карты из браузеров.
Почтовые профили Thunderbird и Outlook.
Аккаунты Roblox и OAuth-токены Microsoft.
Снимки экрана.
Конфигурационные файлы SSH и облачных провайдеров.
Все сохранённые пароли Wi-Fi в открытом виде.
С криптовалютными кошельками VOLTA работает отдельно: он не ограничивается копированием файлов, а пытается взломать их хранилища прямо на заражённом компьютере. В досье также попадают геолокация, домашний адрес, работодатель и его домен, предполагаемый год рождения, сведения об авторстве документов и последние четыре цифры платёжных карт.
Для проверки адреса вредонос ищет в Gmail чеки Amazon, DoorDash, Uber Eats, Grubhub, Walmart и PayPal. Параллельно он загружает историю заказов Uber Eats и DoorDash, использует похищенный токен Discord для дополнения профиля и обращается к Rolimons, чтобы оценить предметы Roblox.
Собранные сведения сохраняются локально в Identity_Report.txt и сериализуются в JSON. Затем программа отправляет их вместе с системным промптом через OpenRouter — сервис доступа к моделям разных разработчиков через единый API. Запрос проходит через интернет-подключение самой жертвы.
В системном промпте модели отводится роль «криминалистического аналитика разведки». От неё требуют краткую оценку привлекательности цели для злоумышленника, ранжирование ценностей по возможной выручке и ссылки на источники сведений. Отдельный раздел opsec посвящён защищённости человека, в том числе его обращению с паролями. Ответ сохраняется в AI_Analysis.txt, после чего оба отчёта отправляются злоумышленнику в архиве volta_dox.zip.
Основная модель — Claude Opus 4.6 от Anthropic, вышедшая в феврале 2026 года. Параметр temperature установлен на 0,2: низкое значение уменьшает случайность ответов. По оценке Shazoo, такая настройка указывает на стремление оператора получать предсказуемые результаты.
Отказ одной модели не завершает обработку. VOLTA распознаёт характерные формулировки отказа и слишком короткие ответы, затем пробует Kimi K2 от Moonshot AI, а после — Gemini 2.5 Flash от Google. Если API-ключ OpenRouter вообще не указан, программа всё равно передаёт досье через Telegram, но без ИИ-анализа.
Судя по устройству кода, VOLTA готовили для продажи. В нём предусмотрены шесть сменных слотов для Telegram-канала, API-ключей и других настроек покупателя. Эти значения подставляются при сборке индивидуального исполняемого файла. Настройки зашифрованы, однако исследователям удалось извлечь их. При работе по задуманной схеме покупателю не требуется собственная инфраструктура: отчёты и оценки приходят в Telegram.
Часть кражи токенов зависит от обхода App-Bound Encryption — защиты Chrome, которая привязывает шифрование cookie-файлов к браузеру. VOLTA использует для этого запуск Chrome без графического интерфейса. Политика контроля приложений, ограничивающая процессы с правом такого запуска, перекрывает этот способ расшифровки. Но это лишь частичная защита: она лишает вредонос доступа к сохранённым сессиям Chrome, не останавливая остальной сбор данных, ИИ-анализ и отправку архива.
После заражения основной исполняемый файл может удалить себя. При этом файл volta_debug.txt рекомендуется сохранить: журнал показывает, какие сведения были собраны и удалось ли отправить запрос языковой модели.
Среди мер после заражения в материале перечислены отзыв или перевыпуск всех API-ключей и токенов, а также смена паролей независимо от подтверждения их утечки. Если сид-фраза криптокошелька хранилась в открытом виде, средства следует перенести на новый кошелёк. Новую сид-фразу рекомендуется создавать на устройстве, физически изолированном от сети.
В этой схеме ИИ не управляет всей атакой: он разбирает уже похищенную информацию и помогает расставить приоритеты. Shazoo отмечает, что такую работу раньше выполнял человек, а переключение между моделями при отказах со временем может стать обычной возможностью вредоносного ПО.